
186,000 Avustralyalının ehliyet bilgileri çalındı: Banka hesaplarının boşaltılması korkusu
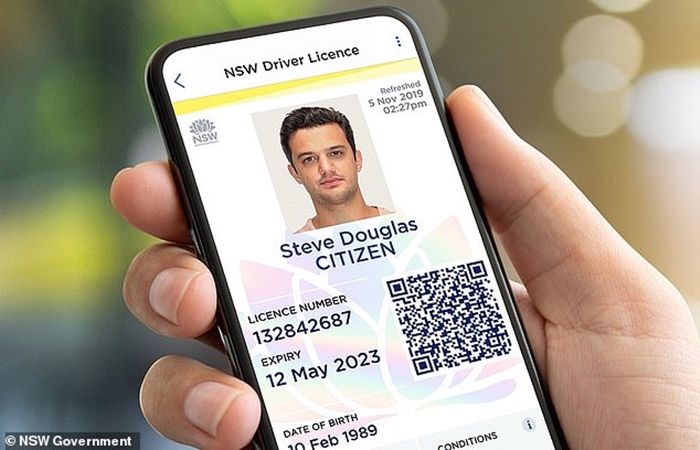
Meydana gelen çok büyük bir hükümet veri ihlali sonucunda 186,000’den fazla vatandaşın ehliyet bilgilerinin yabancı hackerların eline geçtiği bildirildi.
NSW Hükümeti Müşteri Hizmetleri Ajansı, bugün 738 gigabyte boyutunda 3,8 milyon belgenin bu yılın ilk aylarında çalındığını açıkladı.
Service NSW, Nisan’da 47 personel e-posta hesabının ele geçirildiğini duyurdu. Güvenlik uzmanları halka ait kimlik belgelerinin internet dolandırıcıları için “altın bilet” olduğunu belirtti.
ITNEws, hackerların bu tür kişisel bilgileri kullanarak potansiyel olarak banka hesaplarını boşaltabileceğini, krediyle satın alma işlemi yapabileceğini ve kredi başvurusunda bulunabileceğini bildiriyor.
Service NSW, “Soruşturma 4 ay sürdü ve eposta hesaplarından çalınan 3,8 milyon belgedeki müşteri bilgisi miktarını kesin olarak belirleyebilmek için son derece teknik bir yaklaşım gerekti” açıklamasını yaptı.
Ajans, yarım milyon kadar belgenin kişisel bilgiler içerdiğini duyurdu.
Kurum, “Şu an verilerinin ihlal edildiğini tespit ettiğimiz yaklaşık 186,000 müşteriye en iyi tavsiyeyi sunmaya odaklanabiliyoruz” açıklaması yaptı.
Olumsuz etkilenen müşterilere kişisel bir mektup gönderilecek ve bunu kimlik göstererek alabilecekler, kendilerine ait hangi bilgilerin çalındığı bildirilecek.
Mektuplarda güvenlik ihlalinin çözümü için talimatlar yer alacak, karmaşık durumlarla ilgili olarak müşterilere sorunun düzletilmesi için rehberlik edecek bir vaka müdürü tayin edilecek.
Service NSW siber saldırıyı “suç” olarak niteledi ve olayın polise intikal ettirildiğini ve polisin soruşturma başlattığını açıkladı.
Şoke eden açıklama, Ağustos ayında 50,000’den fazla Avustralya sürücü ehliyetinin internete sızdırıldığının tespit edilmesinin ardından geldi.
Ukraynalı güvenlik danışmanı Bob Diachenko, 54,000’in üzerinde NSW ehliyetinin 108,535 taranmış fotoğrafını içeren PDF ve JPG dosyalarından oluşan bir dosyayı tesadüfen buldu.

Diachenko, ayrıca Roads and Maritime Services (Yollar ve Denizcilik Hizmetleri) yol geçiş resmi beyanlarını içeren diğer bir dosya da buldu.
Amazon bulut depolama hizmetinde kayıtlı olan verilerde telefon numaraları, adresler ve doğum tarihleri yer alıyordu ve tümü herkesin görebilmesine açıktı.
Diachenko, “Arkalı önlü taranmış 50 binden fazla ehliyet ve ücretli geçiş bildirimi bulunuyordu” açıklamasını yaptı ve 2018 yılına ait dosya listesinin bir ekran görüntüsünü tweetle paylaştı.
Dosyaların açıklanan Service NSW eposta veri ihlalindeki belgelerle aynı olup olmadığı teyit edilmedi.
IDcare güvenlik danışmanı Christine Jackson, bu tür kişisel bilgilerin düzenli olarak Centrelink’te, telefon şirketlerinde ve bankalarda kimlik doğrulama sahteciliğinde kullanıldığını belirtti.
Jackson, “Çok sık şekilde telefon hesapları, cep telefonları satın alınıyor, iPadler, tabletler ve benzer şeyler satın alabiliyorlar-yani çok fazla para elde edebiliyorlar” dedi, “Kredi kartlarına, kişisel kredilere başvurabiliyorlar ve kredi derecelendirmeniz mahvolana kadar buna devam edebiliyorlar ve ötesine gidemiyorlar” uyarısında bulundu.
Uzman, “Ve ardından bir süre gizleniyorlar, sizin bu durumu fark ettiğinizde temizlemenizi bekliyorlar ve sonra yeniden ele geçirdikleri belgeyi kullanma yoluna gidiyorlar” diye konuştu.
ACCC’ye (Avustralya Rekabet Tüketici Komisyonu) geçen yıl bildirilen dolandırıcılık ve kişisel ya da banka bilgilerinin çalınmasının Avustralyalılara en az 16 milyon dolara mal olduğu bildirildi.


